- تتصاعد التهديدات السيبرانية في قطاع الفضاء، إذ جرى رصد 407 هجمات استهدفت هذا القطاع خلال عام 2025.
- لم تؤثر أي من هذه الهجمات في قمر صناعي موجود في المدار، بل طالت بيئات تكنولوجيا المعلومات في شركات الفضاء والمحطات الأرضية وأجهزة المودم الخاصة بالمستخدمين على الأرض.
- وعلى الرغم من تزايد الهجمات، لا تزال المؤسسات العاملة في هذا القطاع تفتقر إلى صورة استخباراتية متكاملة عن مشهد التهديدات.
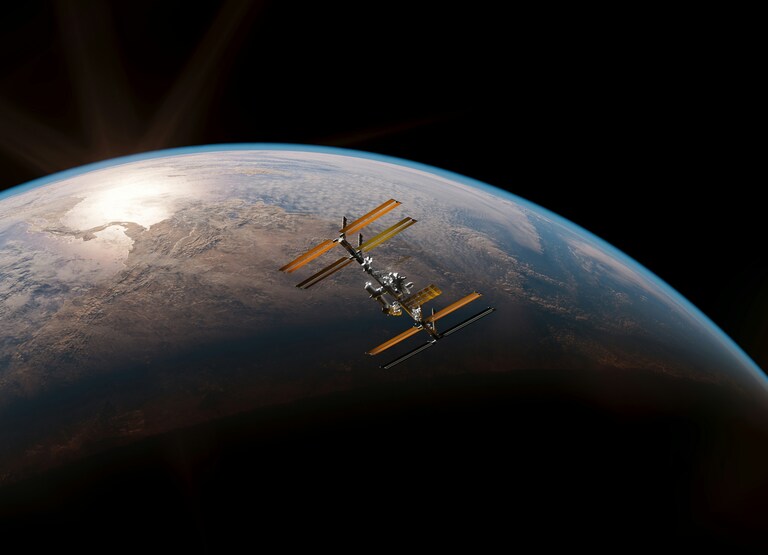
أصدر مركز الدراسات الأمنية في المعهد الفدرالي السويسري للتكنولوجيا في زيورخ دراسة حديثة حددت 407 عمليات سيبرانية استهدفت قطاع الفضاء خلال عام 2025. وقد أثرت هذه الحوادث في ما لا يقل عن 183 مؤسسة مرتبطة بالفضاء، وشارك فيها 139 جهة تهديد مختلفة.
وشكلت مجموعات القرصنة الناشطة سياسياً أو اجتماعياً معظم الجهات التي أمكن تحديدها، فيما كانت هجمات حجب الخدمة الموزعة (DDoS) أكثر أشكال الأنشطة الخبيثة التي جرى رصدها.
كما طالت هجمات برامج الفدية وتسريب البيانات وسرقة بيانات الاعتماد شركات فضاء ووكالات ومؤسسات بحثية، مع وجود ارتباط واضح بالأزمات الجيوسياسية الكبرى.
وهذه ليست مشكلة هامشية. فقد أدت هجمات تم رصدها إلى تعطيل اتصالات الأقمار الصناعية على ناقلات نفط في إيران، وهوائيات أنظمة الملاحة العالمية عبر الأقمار الصناعية (GNSS) المستخدمة في أنظمة مراقبة الزلازل في إيطاليا، وخدمات الأرصاد الجوية في جنوب أفريقيا.
وتبدو هذه الأرقام لافتة، وتعكس مستوى متزايداً من التهديد. ومع ذلك، لم تستهدف أي من العمليات الـ407 التي جرى تحديدها قمراً صناعياً في المدار. بل أثرت جميعها في بيئات تكنولوجيا المعلومات لدى شركات الفضاء والمحطات الأرضية وأجهزة المودم الخاصة بالمستخدمين على الأرض.
وقد يبدو ذلك دليلاً مطمئناً على أن الأقمار الصناعية لا تزال آمنة نسبياً. لكن غياب الهجمات الموثقة ضد الأقمار الصناعية يعكس، بصورة أكثر إثارة للقلق، حقيقة أن قطاع الفضاء يفتقر إلى القدرة على رصد مثل هذه الهجمات.
لماذا تحتاج الأقمار الصناعية إلى قدرات مدمجة لرصد التهديدات السيبرانية؟
تحاط أجهزة الكمبيوتر والشبكات على الأرض بمجموعة كبيرة من أدوات الأمن. إذ تولّد أجهزة الاستشعار وأنظمة التسجيل والمراقبة أدلة عند حدوث نشاط مشبوه.
ويحلل المختصون هذه البيانات التشغيلية، ويحددون مؤشرات الاختراق، ويعيدون بناء تكتيكات المهاجمين وأساليبهم وتقنياتهم، ثم يعيدون إدخال هذه المعرفة في أنظمة الأمن.
ومع مرور الوقت، تتشكل حلقة إيجابية متكاملة. فكلما تحسنت قدرات الكشف، أمكن اكتشاف مزيد من الهجمات؛ وهذه الهجمات تنتج بدورها مزيداً من معلومات استخبارات التهديدات السيبرانية، ما يؤدي إلى تحسين قدرات الكشف.
لكن قطاع الفضاء أهمل الأمن السيبراني لفترة طويلة، ولم يطور الحلقة نفسها. فمعظم الأقمار الصناعية تفتقر إلى قدرات مخصصة على متنها لرصد الأنشطة السيبرانية الخبيثة. ومن دون أجهزة استشعار، قد لا تتوافر سوى كمية ضئيلة جداً من البيانات السيبرانية التي يمكن تحليلها، أو قد لا تتوافر أي بيانات على الإطلاق.
ومن دون هذه الأدلة، لا يستطيع المدافعون تطوير مؤشرات اختراق خاصة بالأقمار الصناعية بصورة موثوقة، ولا فهم كيفية تصرف الخصوم. والنتيجة هي حلقة مفرغة: فما لا يمكن اكتشافه لا يمكن أن يتحول إلى معلومات استخباراتية، وما لا يتحول إلى معلومات استخباراتية لا يمكن أن يسهم في تحسين قدرات الكشف.
وتغيّر هذه النقطة العمياء الطريقة التي ينبغي أن نفهم بها الحوادث الـ407؛ فهي ليست إحصاءً شاملاً لكل ما حدث لقطاع الفضاء خلال عام 2025، وإنما تمثل ببساطة ما استطعنا رؤيته من خلال المعلومات المتاحة في المصادر المفتوحة.
لماذا يصعب قياس الحجم الحقيقي للتهديدات السيبرانية في الفضاء؟
إن صورة التهديدات المتاحة علناً هي نتيجة سلسلة من المرشحات: ما يمكن اكتشافه، وما يفصح عنه الضحايا، وما يدعيه المهاجمون، وما يستطيع الباحثون الوصول إليه، وما يمكن في نهاية المطاف التحقق منه.
حتى تعريف قطاع الفضاء نفسه يمكن أن يغير عدد الحوادث المسجلة. فهل ينبغي اعتبار كل هجوم على شركة بوينغ هجوماً على قطاع الفضاء؟ وماذا عن الهجمات ضد الطائرات المسيّرة التي تعتمد على الاتصالات والملاحة عبر الأقمار الصناعية؟ كما تتقلص الرؤية المتاحة للعامة بسبب ضعف الإبلاغ عن الحوادث داخل القطاع، وبسبب طبيعة سوق استخبارات التهديدات السيبرانية.
تراقب معظم أجهزة استشعار الأمن السيبراني بيئات تكنولوجيا المعلومات الأرضية، في حين لا يوجد سوى عدد محدود من المنتجات المصممة خصيصاً لرصد التهديدات التي تستهدف المركبات الفضائية. وإضافة إلى ذلك، فإن أكثر الجهات المهاجمة قدرةً لا تعلن مسؤوليتها عن الهجمات الأكثر تطوراً.
يتمتع المهاجمون المحتملون بإمكانية الوصول إلى كميات متزايدة من المعلومات المتعلقة بتقنيات الفضاء، ما قد يوفر لهم معلومات أساسية تساعدهم على تنفيذ هجمات سيبرانية.
لماذا يتطلب الأمن السيبراني في الفضاء مزيداً من الشفافية والتعاون؟
تعود جذور المشكلة إلى فترة طويلة. فعلى مدى جزء كبير من القرن العشرين، اعتمد قطاع الفضاء على نموذج أمني يقوم على الحماية من خلال الغموض وحجب المعلومات. وكانت الحكومات وشركات الدفاع تتحكم في أنظمة شديدة التخصص.
وكانت الأجهزة والبرمجيات مملوكة للشركات وغير متاحة للعامة، كما لم تكن البروتوكولات وخصائص الأنظمة موثقة بشكل علني، وكانت المعلومات التقنية تخضع لحماية صارمة، فيما كان يُنظر إلى صعوبة الوصول المادي إلى الأقمار الصناعية باعتبارها شكلاً من أشكال الحماية.
لكن هذا النموذج اختفى مع ظهور قطاع الفضاء الجديد، الذي جلب معه التوسع التجاري والاستثمارات الخاصة والرقمنة والبرمجيات مفتوحة المصدر وسلاسل التوريد العالمية والاستخدام الواسع للمكونات التجارية الجاهزة المتاحة في الأسواق.
وأصبحت الشركات اليوم أكثر انفتاحاً في الحديث عن تقنياتها وشراكاتها. وفي الوقت نفسه، أصبح بإمكان الجهات المهددة شراء المكونات والبحث فيها عن نقاط الضعف.
وقد أوجدت هذه الشفافية شكلاً جديداً من انعدام الأمن. إذ بات بإمكان المهاجمين المحتملين الوصول إلى كميات متزايدة من المعلومات حول تقنيات الفضاء، وهي معلومات قد توفر لهم عناصر أساسية تساعدهم على تنفيذ الهجمات، في حين لا يزال المدافعون يفتقرون إلى معلومات كافية عن التهديدات السيبرانية ولا يستفيدون من آليات منهجية لتبادل المعلومات.
ولا يوجد مسار واقعي للعودة إلى نموذج الأمن القائم على الغموض. والبديل هو الأمن القائم على الشفافية. ولا يعني ذلك الكشف العلني عن كل حادث؛ فمن الطبيعي أن تبقى نسبة كبيرة من هذه المعلومات الاستخباراتية داخل دوائر موثوقة.
لكن ذلك يعني الاستفادة من هذه الشفافية لفهم القدرات الهجومية وأنشطة الجهات المهددة بصورة أفضل من خلال استخبارات التهديدات السيبرانية، وضمان قدرة مشغلي الأقمار الصناعية على اكتشاف الحوادث والتعلم منها وتبادل المعلومات مع الشركاء الذين يتشاركون معهم التوجهات والمصالح.
كيف يمكن لاستخبارات التهديدات تعزيز الأمن السيبراني في الفضاء؟
بدأ القطاع في تكييف أدوات استخبارات التهديدات السيبرانية التقليدية بما يتناسب مع القيود التي تفرضها الأنظمة الفضائية. ومع نضوج هذه الجهود، قد تكشف مدى عدم اكتمال الصورة العامة الحالية للتهديدات.
وقد تهيئ هذه الجهود أيضاً الظروف اللازمة لظهور سوق متخصصة لاستخبارات التهديدات السيبرانية في مجال الفضاء، من خلال منح المشغلين والوكالات إمكانية الوصول إلى معلومات استخباراتية منتقاة بشأن التهديدات الفضائية السابقة والحالية والناشئة، بدلاً من إجبار كل مؤسسة فضائية على بناء هذه القدرة بمفردها.
وللحصول على صورة أكثر وضوحاً لمشهد التهديدات التي تواجهها، ينبغي لشركات الفضاء الانضمام إلى مراكز تبادل المعلومات وتحليلها، وهي مؤسسات غير ربحية تجمع معلومات استخباراتية قابلة للتنفيذ بشأن التهديدات السيبرانية والمادية، وتحللها وتتبادلها بين مشغلي البنية التحتية الحيوية والجهات الحكومية.
كما ينبغي لهذه الشركات تحسين فهمها لمشهد التهديدات عبر دورة الحياة الكاملة لأنظمتها الفضائية، وتطوير أجهزة استشعار للكشف على متن الأقمار والمركبات الفضائية لسد فجوة الرصد والكشف.